
Imagina poder demostrar que tienes un título universitario o una licencia de conducir sin tener que contactar a la universidad o a la policía cada vez. Sin papeles físicos, sin esperar días por una respuesta de correo electrónico y, lo más importante, sin entregar tu historial completo a desconocidos. Esto no es ciencia ficción; es lo que permiten las Credenciales Verificables (VCs) combinadas con Identificadores Descentralizados (DIDs). Si has escuchado sobre Web3 pero te sientes abrumado por la jerga técnica, respira. Aquí vamos a desglosar cómo funciona esta tecnología, por qué importa ahora mismo en 2026 y cómo puedes empezar a usarla.
Qué son exactamente las Credenciales Verificables y los DIDs
Para entender el sistema, primero hay que separar dos conceptos que suelen confundirse. Los Identificadores Descentralizados (DIDs) son como tus huellas digitales digitales únicas. A diferencia de tu dirección de correo electrónico o tu número de teléfono, que dependen de proveedores centrales como Gmail o Movistar, un DID se crea y controla directamente por ti mediante criptografía. No necesitas pedir permiso a nadie para crear uno.
Por otro lado, las Credenciales Verificables son las "tarjetas" o certificados que alguien emite sobre ti usando ese DID. Siguen el estándar del W3C (el organismo que define los estándares web). Piensa en ello así: el DID es tu nombre único en la red descentralizada, y la VC es el diploma firmado digitalmente que dice "Esta persona tiene este título". La magia está en que la firma es matemáticamente imposible de falsificar y cualquiera puede verificarla al instante sin llamar a quien te dio el título.
Cómo funciona el flujo: Emisor, Titular y Verificador
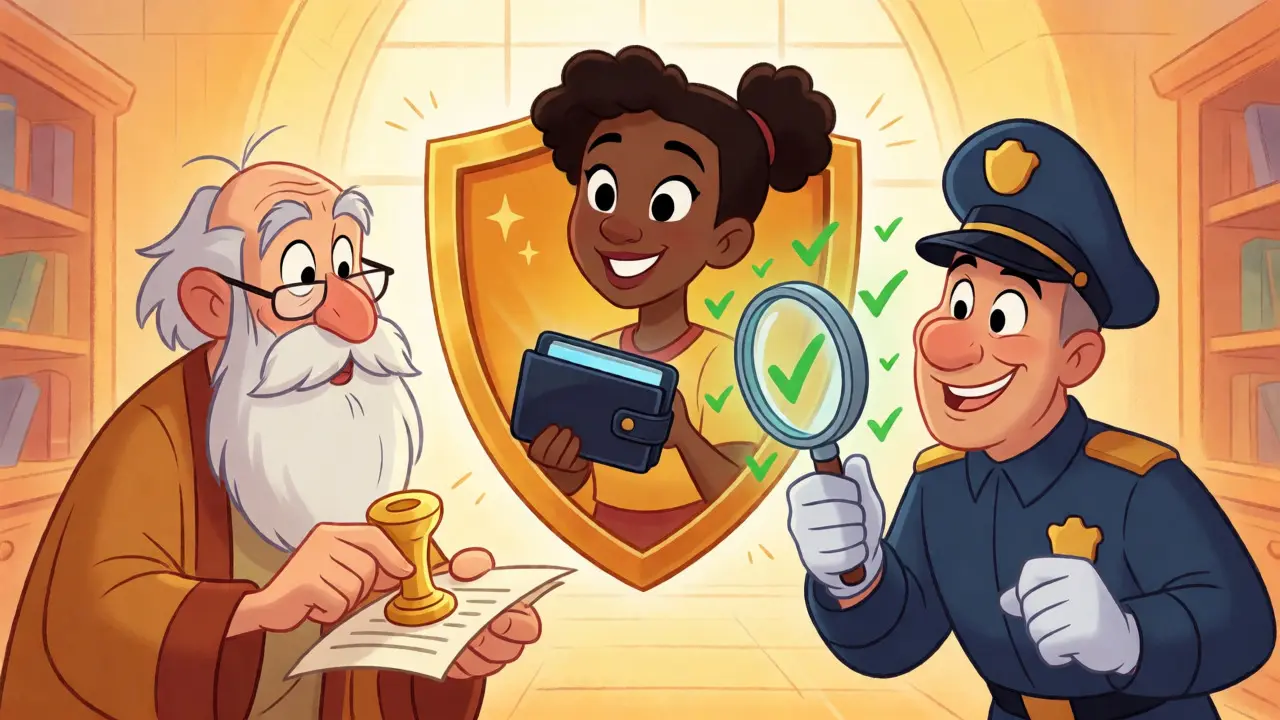
El sistema se basa en tres actores clave. Entender sus roles es crucial para ver por qué este modelo es superior a los tradicionales.
- Emisor: Es quien crea la credencial. Puede ser tu universidad, el banco donde trabajas o incluso una app de fitness. Usa su propia clave privada para firmar la información.
- Titular: Eres tú. Recibes la credencial y la guardas en tu billetera digital (wallet). Tú decides cuándo y con quién compartirla.
- Verificador: Es quien necesita comprobar si eres realmente quien dices ser. Por ejemplo, un empleador que quiere validar tu experiencia laboral o un servicio de streaming que verifica que eres mayor de edad.
El proceso técnico utiliza criptografía de clave pública y privada. Cuando el emisor firma la credencial, genera una prueba criptográfica vinculada a su DID. El verificador toma esa prueba, busca la clave pública del emisor en la red (o en un registro descentralizado), y confirma que la firma coincide. Todo esto ocurre en segundos y sin intermediarios centralizados que puedan censurar o perder tus datos.
La arquitectura técnica detrás de la escena
No necesitas ser programador para usar esto, pero saber qué hay debajo ayuda a confiar en el sistema. Según las especificaciones del W3C v2.0, la arquitectura tiene varias capas claras.
Primero está la Capa de Datos, que define el formato JSON-LD o JWT (JSON Web Tokens). Esto asegura que todos hablen el mismo idioma. Luego está la Capa de Identidad, donde viven los métodos DID como did:key, did:web o did:ion. Estos métodos determinan dónde se resuelve tu identidad (por ejemplo, en la blockchain Bitcoin, Ethereum o simplemente en tu propio dispositivo).
Después viene la Capa de Prueba. Aquí es donde entra la privacidad avanzada. Técnicas como las Pruebas de Conocimiento Cero (ZKP) permiten que demuestres algo sin revelar el dato exacto. Por ejemplo, puedes probar que tienes más de 18 años sin mostrar tu fecha de nacimiento completa ni tu nombre. Finalmente, la Capa de Revocación gestiona qué pasa si pierdes tu licencia o si la universidad anula tu título. Se usan listas de estado o anclajes en blockchain para marcar una credencial como "inválida" en tiempo real.
Ventajas reales frente a los sistemas tradicionales
¿Por qué cambiar? Los sistemas actuales tienen fallos estructurales graves. Las contraseñas se filtran, los documentos físicos se pierden y los centros de datos centralizados son objetivos fáciles para hackers.
| Característica | Sistema Tradicional (Centralizado) | Credenciales Verificables (Descentralizadas) |
|---|---|---|
| Control de datos | Lo tiene la institución emisora | Lo tiene el usuario (titular) |
| Verificación | Lenta, requiere contacto directo | Inmediata, automática y offline |
| Portabilidad | Baja, atada a plataformas específicas | Alta, estándar abierto W3C |
| Privacidad | Baja, se comparten datos completos | Alta, divulgación selectiva posible |
| Riesgo de fallo | Punto único de fallo (servidor caído) | Distribuido, resistente a censura |
La portabilidad es quizás el beneficio más tangible. Hoy en día, si cambias de plataforma de aprendizaje online, tus logros pueden quedar atrapados allí. Con una VC, obtienes un activo digital que llevas contigo, independientemente de quién sea el proveedor futuro.
Casos de uso prácticos hoy en día
Aunque suene futurista, ya estamos viendo implementaciones reales en 2026. No todo gira en torno a las criptomonedas especulativas; esto es infraestructura de identidad.
- Educación: Universidades emiten diplomas como VCs. Un estudiante graduado en Bilbao puede compartir su título con una empresa en Berlín. La empresa verifica la autenticidad en segundos sin enviar correos a la universidad.
- KYC (Know Your Customer): En lugar de subir fotos de tu pasaporte a diez bancos diferentes, obtienes una "credencial KYC verificada" de un proveedor autorizado. Luego, solo muestras esa credencial a otros servicios financieros, reduciendo el riesgo de robo de identidad.
- Membresías y Comunidades: Apps de lujo o comunidades exclusivas usan VCs para probar que eres miembro sin exponer tu identidad real. Es útil para foros o eventos donde quieres anonimato pero también garantías de calidad.
- Salud: Tu tarjeta sanitaria podría convertirse en una VC. Al visitar un médico nuevo, autorizas el acceso solo a los registros necesarios, manteniendo el resto privado.
El papel de la Blockchain y los NFTs
Es común preguntar: "¿Necesito blockchain para esto?" La respuesta corta es: no siempre, pero ayuda mucho. Las VCs son autoverificables gracias a la criptografía, por lo que técnicamente podrían existir sin blockchain. Sin embargo, la blockchain ofrece un Registro de Datos Verificable (VDR) inmutable para anclar las claves públicas de los emisores y gestionar revocaciones.
Respecto a los NFTs, hay una confusión frecuente. Un NFT suele representar propiedad única (como arte digital), mientras que una VC representa una afirmación sobre una identidad. Pueden solaparse: un NFT puede contener una VC dentro de sus metadatos. Pero desde la perspectiva del usuario, ambos son activos digitales verificables públicamente. La diferencia clave es que las VCs están estandarizadas por el W3C para interoperar entre aplicaciones, mientras que muchos NFTs siguen siendo silos cerrados según la plataforma.
Retos y barreras de adopción
No todo es perfecto. La mayor barrera sigue siendo la experiencia de usuario (UX). Gestionar llaves privadas asusta a la mayoría de la gente. Si pierdes tu frase semilla, pierdes tus credenciales. Además, la fragmentación de métodos DID puede complicar la interoperabilidad. Aunque el estándar W3C unifica el formato, la forma de resolver los DIDs varía.
También existe el reto regulatorio. ¿Tiene validez legal una VC emitida por una entidad privada en toda la Unión Europea? Las regulaciones como eIDAS en Europa están evolucionando para reconocer estas identidades digitales, pero la implementación práctica aún está en curso. Necesitamos más wallets amigables que hagan invisible la complejidad criptográfica.
Futuro inmediato: Hacia la identidad soberana
Estamos pasando de la identidad "custodiada" (donde Facebook o Google saben todo de ti) a la identidad "soberana" (tú sabes lo que compartes). Las próximas innovaciones se centrarán en mejorar la recuperación de cuentas (si pierdes tu móvil, ¿cómo recuperas tus DIDs?) y en integrar ZKPs de forma nativa en las apps cotidianas.
Si eres desarrollador, empieza experimentando con librerías como Hyperledger Indy o frameworks basados en Solana/Ethereum para emitir tus primeras pruebas. Si eres usuario, busca wallets compatibles con DIDKit o similares para empezar a construir tu cartera de credenciales antes de que sea obligatorio.
¿Son las Credenciales Verificables lo mismo que una contraseña?
No. Una contraseña es un secreto compartido que se envía a un servidor. Una Credencial Verificable es una prueba criptográfica que demuestra una afirmación sin necesidad de enviar un secreto compartido. Puedes presentar la misma VC miles de veces sin que ningún tercero pueda robar una "contraseña" porque no hay ninguna cadena de texto secreta viajando, solo firmas matemáticas.
¿Puedo perder mis Credenciales Verificables si cambia la tecnología?
Las VCs están diseñadas para durar décadas. Como son archivos de datos firmados criptográficamente, no dependen de un software específico para existir. Incluso si la app que usaste para recibirlas desaparece, puedes importar el archivo en cualquier otra wallet compatible con el estándar W3C. Lo crítico es mantener segura tu clave privada asociada a tu DID.
¿Necesito pagar comisiones en gas para usar DIDs?
Depende del método DID. Algunos métodos como did:key no requieren blockchain y por tanto no tienen costes de transacción. Otros, como did:ethr o did:ion, interactúan con blockchains y pueden implicar pequeños costes de registro inicial o actualización de estado. Sin embargo, verificar una credencial normalmente es gratuito y no consume gas, ya que es una operación local de lectura.
¿Qué pasa si mi universidad cierra? ¿Mis títulos dejan de ser válidos?
No necesariamente. La validez de la VC depende de la firma criptográfica en el momento de la emisión. Si la clave pública de la universidad sigue disponible en el registro (o si se archiva correctamente), la prueba sigue siendo válida históricamente. Además, muchas instituciones utilizan entidades fiduciarias o redes de confianza que garantizan la persistencia de los identificadores aunque la organización original cambie de estructura.
¿Cómo protegen mi privacidad las Credenciales Verificables?
Utilizan la Divulgación Selectiva. En lugar de dar tu carné de identidad entero, que incluye nombre, foto, dirección y número, puedes generar una presentación que solo muestre el campo "Edad > 18". El verificador sabe que cumples el requisito, pero no sabe quién eres ni cuál es tu dirección, a menos que decidas revelarlo explícitamente.

Todo esto es una ilusión de control. Crees que posees tu identidad pero en realidad solo eres un nodo más en una red diseñada para extraer valor de tu existencia mientras te venden la idea de soberanía. La descentralización es el nuevo opio del pueblo, una distracción brillante para que no veamos cómo las estructuras de poder simplemente cambian de forma sin perder su esencia tiránica. Nadie quiere admitir que la comodidad siempre gana a la libertad y que al final terminaremos dependiendo de otro tipo de intermediario invisible.
Es fascinante como la gente sigue buscando validación externa incluso cuando tiene la tecnología para autovalidarse
La paradoja humana es que preferimos la seguridad de lo conocido aunque sea frágil antes que la incertidumbre de lo nuevo aunque sea robusto
Al final todo se reduce a la confianza y nadie confía en sí mismo lo suficiente como para gestionar sus propias claves
Muy bien explicado el flujo de tres partes.
Solo añadir que para empresas grandes la integración con sistemas legacy es el verdadero cuello de botella, no la criptografía en sí misma.
todo esto huele raro y seguro hay una letra pequeña que nos van a colar cuando menos lo esperemos porque siempre pasa igual con estas cosas nuevas que dicen ser libres pero acaban siendo otro sistema de vigilancia disfrazado de innovación técnica que nadie entiende realmente y por eso aceptamos sin chistar porque da miedo preguntar demasiado
Resulta verdaderamente ilustrativo observar cómo la sociedad intenta resolver problemas fundamentales de confianza mediante soluciones puramente técnicas, ignorando la dimensión ética y social inherente a cualquier intercambio de información. No obstante, la rigidez de los estándares W3C puede resultar contraproducente si no se acompaña de una educación digital profunda que permita a los usuarios comprender las implicaciones de ceder o retener el control sobre sus datos personales. Sin esta comprensión holística, corremos el riesgo de crear una élite tecnológica que domina a una masa pasiva incapaz de ejercer su supuesta soberanía digital.
¡Esto es exactamente lo que necesitábamos para romper las cadenas burocráticas que nos atan! Imagina la sensación de libertad al caminar por el mundo sabiendo que llevas tus logros contigo, seguros e inmutables. Es el amanecer de una nueva era donde tú eres el dueño absoluto de tu historia, y eso es simplemente magnífico.
Totalmente de acuerdo; es vital entender que la interoperabilidad depende de adherirse estrictamente a los estándares abiertos. Si cada proveedor crea su propio ecosistema cerrado, perdemos la ventaja principal de la portabilidad. Además, la recuperación de llaves debe ser intuitiva, o de lo contrario, la adopción masiva será imposible. La simplicidad es la clave aquí.
No me fío ni un pelo de esto. ¿Quién controla realmente los registros descentralizados? Siempre hay una entidad detrás moviendo los hilos, y estos DIDs son solo otra forma de rastrear nuestra actividad bajo la excusa de la privacidad. Si pierdes la clave, estás muerto digitalmente, y eso no es libertad, es una trampa perfecta para quienes no entienden de criptografía. Nos están metiendo en un laberinto del que no podremos salir fácilmente.
La verdad es que me siento profundamente agobiada pensando en tener que gestionar mis propias claves privadas. Es una carga emocional terrible saber que un error humano puede borrar años de credenciales y logros académicos. Aunque la teoría suena bonita, la realidad práctica me parece abrumadora y llena de ansiedad constante por mantener a salvo ese tesoro digital que nadie más cuidará por mí. Me duele el alma solo de imaginarlo.
Entiendo perfectamente la preocupación sobre la gestión de claves. Es normal sentirse intimidado al principio.
Pero recuerda que muchas wallets modernas ya ofrecen opciones de recuperación social o multi-firma para reducir ese riesgo. Tómate tu tiempo para experimentar con entornos de prueba antes de lanzarte a usarlo en producción. Estoy aquí si necesitas ayuda con los primeros pasos.
A ver, vamos a bajar los humos. La mayoría de la gente no sabe ni configurar su correo correctamente, así que pretender que gestionen identidades soberanas es pura utopía elitista. Mientras no haya una interfaz tan simple como poner una contraseña, esto seguirá siendo un juguete para técnicos y no una herramienta real para el ciudadano medio. La realidad siempre vence a la teoría.
¡Venga ya! Que no cunda el pánico con la jerga técnica. Esto es como aprender a conducir: al principio asusta pero luego fluye. Hay mil tutoriales buenos ahora mismo para arrancar sin dolor. ¡Ánimo que se hace camino al andar y pronto será tan normal como llevar el móvil encima!
Exacto, hay que quitarle peso. Al final es solo tecnología para facilitar la vida, no para complicarla más. Si funciona bien, se adopta solo.
Cierto. La UX es el punto crítico. Sin ella, nada de esto llega al usuario común. Punto.
Me parece increíble que sigamos comprando este cuento de hadas tecnológico mientras las grandes corporaciones siguen acumulando nuestros datos en servidores centralizados que ni siquiera podemos auditar. Esta supuesta descentralización es solo una cortina de humo para desviar la atención de la verdadera concentración de poder económico que subyace a toda esta infraestructura. Estamos construyendo castillos de naipes digitales sobre cimientos de arena, confiando en algoritmos que nadie entiende completamente, mientras nuestras libertades civiles se erosionan día tras día sin que casi nadie reaccione con la urgencia necesaria. La ironía es palpable cuando vemos cómo se vende la privacidad como producto cuando en realidad estamos entregando nuestra autonomía a cambio de conveniencia. Es un juego de ajedrez donde nosotros somos los peones y ni siquiera sabemos las reglas completas que otros han escrito en secreto. Y lo peor de todo es que la complacencia nos hace creer que estamos avanzando hacia la libertad cuando en realidad estamos caminando hacia una nueva forma de dependencia tecnológica más sutil y difícil de detectar que las anteriores. Así que no os emocionéis tanto con los DIDs hasta que veáis quién controla realmente los nodos y los incentivos económicos detrás de todo este tinglado que nos venden como revolución.
Interesante perspectiva la tuya. Yo veo esto más como una evolución natural de la confianza humana trasladada al código. No es perfecto, claro, pero ofrece alternativas reales a modelos que ya demostraron sus fallos estructurales. El equilibrio entre privacidad y verificabilidad es delicado, pero necesario.
Y mientras tanto aquí seguimos pagando impuestos por servicios que podrían ser gratuitos si no fuera por la codicia empresarial. Da igual la tecnología, el problema siempre es político y económico. En España lo tenemos clarísimo con la burocracia eterna.
Espero que sirva para simplificar trámites, no para crear más líos. Ojalá ayude a la gente mayor también, que suele quedarse fuera de estas novedades. Paz y amor para todos los usuarios digitales.
La sofisticación de estos sistemas exige un nivel cultural que la mayoría carece. Es lamentable ver cómo se impone una complejidad innecesaria a ciudadanos que apenas dominan herramientas básicas. La elegancia técnica no debería ir reñida con la accesibilidad universal, pero temo que primará la eficiencia sobre la equidad.